
Blueborne : les failles du Bluetooth dans les appareils Amazon Echo et Google Home
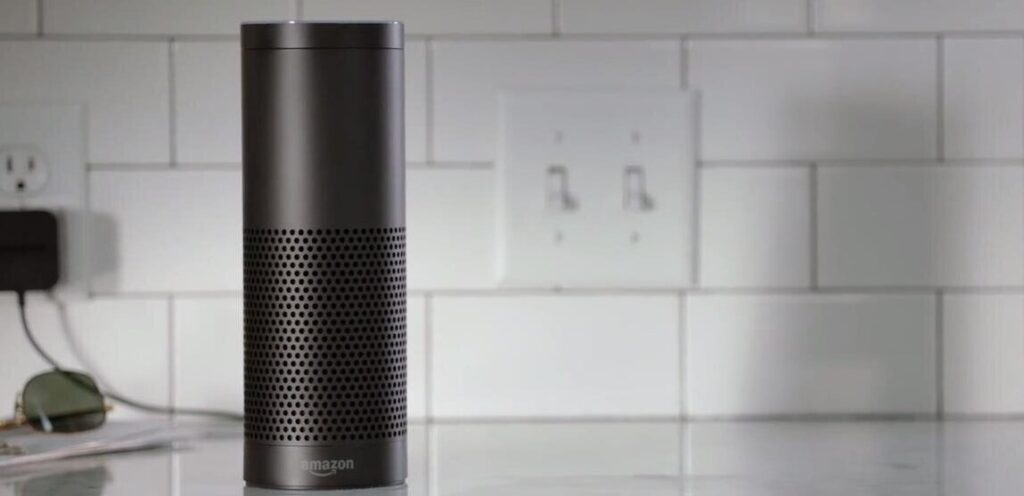
Les assistants vocaux Amazon Echo et Google Home sont devenus omniprésents dans nos foyers, offrant une commodité et une accessibilité sans précédent. Cependant, une étude récente a révélé une vulnérabilité potentielle dans ces appareils, mettant en évidence les failles de sécurité du Bluetooth. Cette vulnérabilité, connue sous le nom de Blueborne, permet aux pirates d'accéder et de prendre le contrôle des appareils à proximité sans aucune interaction de l'utilisateur. Cet article explore les implications de cette découverte et propose des solutions pour protéger vos appareils contre ces attaques.
- Blueborne : Les failles du Bluetooth dans les appareils Amazon Echo et Google Home
- Foire aux questions
- Qu'est-ce que Blueborne et comment cela affecte-t-il les appareils Amazon Echo et Google Home ?
- Comment les utilisateurs d'Amazon Echo et Google Home peuvent-ils se protéger contre Blueborne ?
- Quels sont les conséquences potentielles si un appareil Amazon Echo ou Google Home est piraté via Blueborne ?
- Blueborne concerne-t-il uniquement les appareils Amazon Echo et Google Home, ou d'autres appareils sont-ils également concernés ?
Blueborne : Les failles du Bluetooth dans les appareils Amazon Echo et Google Home
Blueborne est une vulnérabilité qui affecte les appareils utilisant la technologie Bluetooth. Les pirates peuvent exploiter cette faille pour prendre le contrôle de l'appareil à distance. Les appareils Amazon Echo et Google Home sont parmi les appareils concernés. Ces appareils se connectent à Internet pour offrir divers services, et utilisent le Bluetooth pour se connecter à d'autres appareils. Cette vulnérabilité soulève donc des inquiétudes en matière de sécurité et de protection de la vie privée.
Qu'est-ce que Blueborne ?
Blueborne est une série de vulnérabilités découvertes dans la mise en œuvre du protocole Bluetooth dans divers appareils. Ces failles permettent aux pirates d'accéder à un appareil sans avoir besoin d'une paire avec lui, ni d'authentification. Cela signifie qu'un pirate peut prendre le contrôle de l'appareil, voler des données, ou même espionner les utilisateurs. Les appareils Amazon Echo et Google Home sont particulièrement concernés en raison de leur utilisation généralisée et de leur capacité à collecter des données sensibles.
Les risques associés à Blueborne
Les risques associés à Blueborne sont multiples. Tout d'abord, un pirate peut prendre le contrôle total de l'appareil. Cela peut être utilisé pour écouter les conversations, accéder à des informations personnelles, ou même contrôler d'autres appareils connectés. Ensuite, il peut installer des logiciels malveillants sur l'appareil, ce qui pourrait entraîner des problèmes de performance ou de sécurité supplémentaires. Enfin, il peut utiliser l'appareil comme point d'accès pour attaquer d'autres appareils sur le même réseau.
Les appareils concernés
Les failles de Blueborne affectent une grande variété d'appareils, y compris les smartphones, les ordinateurs portables, les voitures, et bien sûr, les appareils Amazon Echo et Google Home. Ces derniers sont d'autant plus préoccupants qu'ils sont souvent placés dans des endroits sensibles, comme les chambres à coucher ou les bureaux.
Les mesures de protection
Pour se protéger contre Blueborne, les utilisateurs doivent d'abord s'assurer que leurs appareils sont à jour. Les fabricants publient régulièrement des correctifs pour résoudre ce genre de problèmes. Ensuite, il est recommandé de désactiver le Bluetooth lorsque vous ne l'utilisez pas. Cela empêche les pirates de trouver et d'exploiter l'appareil. Enfin, il peut être utile d'utiliser des solutions de sécurité supplémentaires, comme des logiciels antivirus ou des VPN, pour protéger encore mieux vos appareils.
La réponse des fabricants
Amazon et Google ont tous deux reconnu le problème et ont publié des correctifs pour leurs appareils respectifs. Ils ont également souligné leur engagement à la sécurité et à la protection de la vie privée de leurs utilisateurs. Cependant, cela souligne l'importance de toujours maintenir vos appareils à jour et de suivre les meilleures pratiques en matière de sécurité.
| Appareil | Vulnérabilité | Mise à jour de sécurité |
|---|---|---|
| Amazon Echo | Oui | Disponible |
| Google Home | Oui | Disponible |
En conclusion, bien que les failles de Blueborne soient préoccupantes, surtout pour les utilisateurs d'appareils Amazon Echo et Google Home, il existe des mesures que vous pouvez prendre pour vous protéger. En gardant vos appareils à jour, en désactivant le Bluetooth lorsque vous ne l'utilisez pas, et en utilisant des solutions de sécurité supplémentaires, vous pouvez réduire considérablement le risque d'être victime de ce type d'attaque.
Foire aux questions
Qu'est-ce que Blueborne et comment cela affecte-t-il les appareils Amazon Echo et Google Home ?
Blueborne est une série de vulnérabilités découvertes dans le protocole Bluetooth, qui permettent aux pirates d'accéder illégalement aux appareils sans fil. Les appareils Amazon Echo et Google Home, qui utilisent le Bluetooth pour se connecter à d'autres appareils, sont également concernés. Les pirates peuvent exploiter ces failles pour prendre le contrôle de l'appareil, voler des informations sensibles ou installer des logiciels malveillants.
Comment les utilisateurs d'Amazon Echo et Google Home peuvent-ils se protéger contre Blueborne ?
Les utilisateurs doivent s'assurer que leurs appareils sont toujours mis à jour avec les dernières versions du firmware. Amazon et Google ont déjà publié des correctifs pour leurs appareils. Il est également conseillé de désactiver le Bluetooth lorsqu'il n'est pas utilisé. Cela peut être fait via les paramètres de l'application respective de l'appareil.
Quels sont les conséquences potentielles si un appareil Amazon Echo ou Google Home est piraté via Blueborne ?
Si un pirate réussit à exploiter les failles de Blueborne, il pourrait prendre le contrôle total de l'appareil. Cela pourrait permettre au pirate d'accéder à des informations sensibles, telles que les mots de passe, les identifiants et les données de localisation. Il pourrait également utiliser l'appareil pour effectuer d'autres attaques ou installer des logiciels malveillants.
Blueborne concerne-t-il uniquement les appareils Amazon Echo et Google Home, ou d'autres appareils sont-ils également concernés ?
Non, Blueborne ne concerne pas uniquement les appareils Amazon Echo et Google Home. En réalité, ces failles concernent tous les appareils utilisant le Bluetooth, y compris les smartphones, les ordinateurs portables, les tablettes, les appareils IoT, etc. C'est pourquoi il est extrêmement important de toujours tenir à jour tous ses appareils et de désactiver le Bluetooth lorsqu'il n'est pas utilisé.
Si vous souhaitez connaître d’autres articles similaires à Blueborne : les failles du Bluetooth dans les appareils Amazon Echo et Google Home vous pouvez visiter la catégorie Technologie et Objets Connectés.
Articles Similaires